7,700万件流出の裏で起きていること。個人サイトを0.1秒で即死させる寄生型ハッキングの罠と「完全静的化」という究極の自衛策
【裏工場】最新アップデート情報
1. ネット自動調査による「AI解説記事」の錬成
女優や作家(絵師)のプロフィール紹介、ジャンルの見どころ解説、ランキングの導入文に至るまで、AIがネット上の情報を自動でリサーチして深掘り記事を書き下ろす機能を搭載しました。2. 2次元版の最適化 & 新売り場(全14種)の自動仕分け
管理画面のUIを2次元専用に完全チューニング。同人ゲーム、ボイス、CG集、美少女ノベル、BL/TLなどの新売り場を網羅し、取り込んだ作品をシステムが裏で自動判別して各専用棚へ即座に陳列します。3. トップページの「キーワード一発絞り込み」機能
デザイン設定に特定のキーワード(例:人妻、催眠など)を入力するだけで、トップの全作品がそのジャンルだけに固定され、見出しも自動連動。特定フェチ特化ポータルを0秒で構築できるようになりました。※すでに裏工場をお持ちの方は、管理画面のボタンを1クリックするだけで最新版へ安全に自動アップデートされます。必ず適用しておいてください。
2次元(同人)版の仕様はこちら
羽田です。
本題へ入る前に、まず裏工場の実践者へ重要なお知らせです。
裏工場(実写版・2次元版)は現場でのテスト結果を元に、連日怒涛の勢いでアップデートを重ねています。
直近のバージョン(実写 2.3.43〜2.3.61 / 2次元 1.2.29〜1.2.47)だけでも、現場の収益性と利便性を跳ね上げる凶悪な機能群を一気に実装・反映させました。
- ネットの自動リサーチによるAI解説記事の錬成:
女優・作家(絵師)の紹介文、ジャンル解説、さらにはランキングの導入文に至るまで、AIが自動でネットから情報を吸い上げて深掘り記事を書き下ろす機能を搭載。 - 2次元版の完全最適化&新売り場の自動仕分け:
管理画面の文言を2次元仕様に完全チューニングし、配布ZIPも明確に分離。さらに同人ゲーム・ボイス・CG・美少女ノベル・BL・TLといった新売り場を網羅し、取り込んだ作品をシステムが裏で全自動仕分けして専用棚へ陳列。 - ドメイン直下への別サイト展開&トップ全作品のキーワード絞り込み:
「05 デザイン」に指定した単語(例:人妻、催眠など)を入れるだけで、トップページの全作品がそのジャンルだけに一発で固定。見出しも「いま出ている『人妻』の作品」へ自動で切り替わり、特定フェチ特化ポータルを0秒で構築可能に。
これらすべて、管理画面からボタン1つで最新版へ即時アップデート可能です。
手に入れた武器の牙を、毎日休むことなく研ぎ澄ましてください。
……さて、ここからが今日の本題です。
ここ数週間、ニュースを開くたびに大手企業の数千万件規模に及ぶ個人情報流出や、サーバーへの不正アクセス事件がタイムラインを埋め尽くしています。
交通インフラ、大手流通アプリ、メール配信プラットフォームに至るまで、名だたる大企業ですら相次いで玄関の鍵を破られている現実を目の当たりにして、「ネットの世界はもう何が起きてもおかしくない」と怯えている人も多いはずです。
しかし、こうした報道を見ながら、
「まあ、狙われるのは大企業の話であって、自分の個人ブログやアフィリエイトサイトには関係ないだろう」
と対岸の火事のように高をくくっていませんか?
もし本気でそう思っているなら、今すぐそのおめでたい脳内のお花畑を焼き払ってください。
まず手始めに、世界最大の流出情報データベースである「Have I Been Pwned(HIBP)」で、ご自身が普段使っているメインのメールアドレスを入力してみてください。
検証サイト:https://haveibeenpwned.com/
画面が真っ赤に染まり、過去のどこかのサービスから自分のメールアドレスやパスワードが流出し、裏社会の攻撃リストにバッチリ掲載されている現実に直面して言葉を失うはずです。
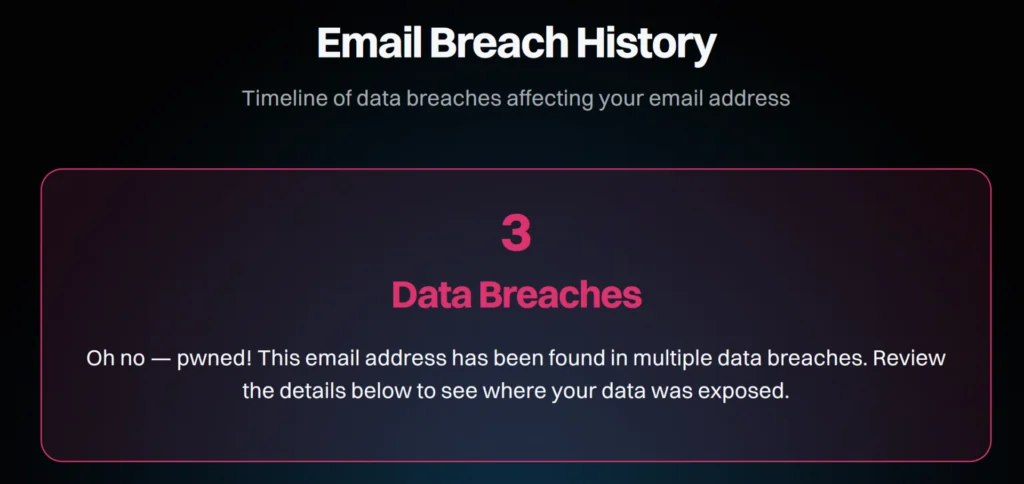
私自身のアドレスですら、過去にこれだけごっそりやられています↓
1. Canva(1億3,700万人流出)
抜かれたデータ: メアド、ユーザー名、本名、居住都市、パスワード(ハッシュ化)
アイキャッチやバナー作りに日本中で使われている超定番デザインツール。ここで1.37億人分がごっそり抜かれ、ダークウェブへ放流されました。2. Lumin PDF(1,550万人流出)
抜かれたデータ: メアド、名前、性別、パスワード、Google認証トークン
Googleドライブと連携するPDF編集ツール。データベースがパスワードなしでネット上に放置され、ハッカーフォーラムに1,550万人分が無料配布されたマヌケすぎる流出事件。3. Dailymotion(8,500万人流出)
抜かれたデータ: メアド、ユーザー名、パスワード
YouTubeにない動画を探す時に重宝された大手動画共有サイト。8,500万人分のログイン情報が裏社会へ流出。
世界中を自動巡回している攻撃ボットにとって、対象が大企業か個人の弱小サイトかなど1ミリも関係ありません。
流出した無数のメアドとパスワードの組み合わせを使い、ネット上のあらゆるサイトのログイン画面に対して24時間365日、機械的な総当たり攻撃(ブルートフォース)と脆弱性スキャンを仕掛け続けているのです。
そして残酷な現実をお伝えしますが、
世の中で運営されているWordPressサイトの多くは、「すでにハッキングされているのに、運営者自身がそれに気づいていないだけ」という状態が無数に存在します。
本当に恐ろしいのは「情報流出」ではない。丹精込めて育てた「ドメイン資産の即死」だ
個人のアフィリエイターやブロガーがWordPressのハッキングと聞いて真っ先に思い浮かべるのは、「顧客リストを盗まれる」「管理者パスワードが変えられる」といった被害かもしれません。
しかし、個人サイトが受ける実害の中で最も致命的で取り返しのつかない事態は、データを盗まれることではありません。
サイトの内部に見えない形で不正なコードを埋め込まれ、これまで何年もかけて育ててきたドメイン資産が一瞬で電子ゴミへと叩き落とされることです。
現代のハッカーは、トップページを派手に書き換えるような古典的な悪戯はしません。
運営者に気づかれないよう、極めて狡猾に裏側へ潜伏します。
- 条件付きの不正リダイレクト:
管理者がパソコンから確認したときは通常の記事が表示されるのに、「スマホからのアクセス時のみ」「Google検索経由の訪問者のみ」怪しい海外カジノや偽ブランド通販、詐欺サイトへ強制転送される。 - 寄生型SEOスパム:
管理画面の投稿一覧には一切表示されない裏側の深層階層に、数万ページ規模の不正なスパム記事(偽医薬品や海外ギャンブルなど)を自動生成され、ドメインの評価を食い潰される。 - スパムメール送信の踏み台化:
あなたのサーバーリソースを勝手に使われ、外部へフィッシングメールを大量送信し続けるサイバー犯罪の中継基地に改造される。
運営者が「最近ちょっとアクセスが落ちてきたな?」と違和感を覚えたときには、完全に手遅れです😅
Googleのクローラーはいち早く不審な挙動を検知し、Search Consoleにセキュリティ警告を叩きつけ、検索結果からあなたの全ページを一瞬でインデックス削除(完全除外)します。
さらにブラウザ上では「この先は危険なサイトです」という真っ赤な警告画面が表示され、訪問者は二度と戻ってきません。
一度Googleから重度のペナルティを受け、ブラックリストに登録されたドメインの信頼を取り戻すのは至難の業です。サーバー会社からは利用規約違反としてアカウントを強制凍結され、何百本もの記事と数年分の血の滲むような努力が、一夜にして終了。
これが、現代のWordPress運用が常に抱え続けている最も残酷な「資産死滅リスク」の正体です。
決してワードプレスはダメ‥という話ではありません。
ワードプレスが悪というわけではなく、リスク分散もしましょう…ということです。
正しい予防に加えて、リスク分散を組んでおく。
これが最も大事です。
なぜWordPressは構造的に狙われ、破られ続けるのか?
答えは極めて単純です。「攻撃できる侵入口(アタックサーフェス)が広すぎる動的システム」だからです。
WordPressが動く仕組みを思い出してください。
PHPというプログラム言語で動作し、データベース(MySQL)と常時接続し、全世界共通のログイン画面(/wp-login.php)をインターネットの最前線に晒しています。
さらに、デザインや機能を拡張するために、何十個もの出所不明なプラグインを外部から追加して積み上げています。
- 本体のアップデート忘れによる脆弱性
- 開発が停止した古いプラグインに潜むセキュリティホール
- サーバー側で稼働するPHP自体の脆弱性
- 共通のログイン画面に対する秒間数十回の機械的アタック
どれか1箇所でも綻びが生じた瞬間、防壁はあっさりと崩壊します。
ネット上に存在するWebサイトの4割以上がWordPressで作られているからこそ、攻撃者からすれば「1つの穴を見つければ、世界中の数千万サイトをまとめて一網打尽にできる最もコスパの良い標的」なのです。
これを防ぐために、毎月プラグインの更新に怯え、バックアップを取り、セキュリティ設定に頭を抱える……。
記事を書いてキャッシュを稼ぐはずの人間が、気づけば「無給のインフラ保守係」として膨大な神経をすり減らしているのが今のWeb業界の喜劇です。
究極の防御は「ハッキングできる要素を最初から持たない」こと
どれだけ頑丈な鍵をかけても、ドアや窓が存在する限り泥棒は侵入してきます。
では、この終わりのないイタチごっこから完全に抜け出す唯一の脱出ルートとは何か。
最大のリスク対策をした上で、サイト構造の違う収益サイトを構築する。
それが、サイトを「完全な静的HTML」で構築・配信するという設計思想です。
静的サイトとは、サーバー上にデータベースを持たず、PHPのような動的プログラムも動かさず、純粋なHTML・CSS・画像ファイルだけで完結しているWebサイトのことです。
- ワードプレスのような管理画面がドメイン内に存在しない:
インターネット上にログインURL(/wp-adminなど)がそもそも存在しないため、パスワードの総当たり攻撃を受けようがない。 - データベースが存在しない:
SQLインジェクションやデータの一括引き抜き攻撃が構造上100%発生しない。 - 実行可能なスクリプトが存在しない:
PHPが動いていないため、不正なファイルをアップロードされて悪意あるプログラムを実行される余地が物理的にゼロ。
泥棒に対して「頑丈な金庫を作って見張る」のではなく、「最初から盗まれるものも侵入できる裏口も一切置かない」。
データを持たなければ漏洩のしようがなく、動的プログラムがなければ改ざんのしようがない。
これこそが、セキュリティにおいて絶対に破られない最強の盾です。
さらに副産物として、データベースへの問い合わせが一切発生しないため、ページの表示速度は異次元の0.1秒台を記録し、アクセス集中によるサーバーダウンも構造的に起こり得ません。
新しく公開した裏工場もまさにそれです。
資産を守りながら自動化を成立させる「裏工場」の完全分離アーキテクチャ
もちろん、従来の静的サイトには「記事の追加や更新を手作業でHTMLを編集してFTPでアップロードしなければならず、運用が死ぬほど面倒」という致命的な欠陥がありました。
だからこそ、リスクを承知で多くの人がWordPressを選ばざるを得なかったわけです。
しかし、「裏工場」はこのジレンマを完全に解決しました。
裏工場のアーキテクチャは、記事の生成やデータ処理を行う「工場(生成エンジン)」と、読者が閲覧する「公開売り場」を完全に切り離しています。
裏側の隔離された安全な環境でAIが自動で記事を執筆・整形し、表側の公開エリアには「100%純粋な静的HTMLファイル」としてのみ書き出して展開します。
さらに外部配信ネットワーク(エッジ配信)を経由させることで、読者や攻撃者のアクセスがあなたの実サーバーに直接到達することすら不可能な強固な遮断環境が完成します。
- 表に出ているのは改ざん不可能な純度100%の静的HTMLのみ
- Googleペナルティを引き起こす悪意あるコードの埋め込みを物理遮断
- 管理者は日々のセキュリティパッチやプラグイン更新から永久に解放される
- 冒頭でお伝えした最新機能により、特定ジャンル特化のポータル記事が裏側で自動増殖していく
WordPressのように「いつ乗っ取られてドメインが死ぬか分からない」という時限爆弾を抱えながらビクビク運用する生活は、今日で完全に終わりです。
とはいえ最初に伝えたように、ワードプレスを辞めろ‥ではありません。最大の防御とリスク分散を考えるということです。
攻撃が全自動化された時代に、丸腰のWordPressのみで突撃するな
AIや自動化技術の進化は、コンテンツ作成を楽にしてくれた一方で、ハッカー側の攻撃コストを文字通りゼロに引き下げました。
ネットの裏側では、欠陥を抱えたWordPressサイトをAIが秒単位で探し出し、手当たり次第に毒を流し込む作業が24時間体制で繰り返されています。
数ヶ月、数年かけて丹精込めて積み上げてきたサイトが、ある日突然検索エンジンから追放され、ドメインごと息の根を止められてから後悔しても遅いのです。
これからの時代にWebサイトを長期的な資産として残していきたいのであれば、
「どうやってWordPressを守るか」などという不毛な防衛戦を捨て、
「攻撃される隙間自体が存在しない静的要塞へ移行する」
という根本的な立ち位置の転換を決断してください。
壊れない土台の上に仕組みを組むことこそが、最も確実で安全に不労資産を積み上げる最短ルートです。
実写動画版の仕様はこちら
2次元(同人)版の仕様はこちら
この記事を書いた人
関連記事
-
 裏工場/新規ドメイン取得からわずか3日。なぜ重いWordPressはGoogleに無視され、静的サイトだけが綺麗に拾われるのか?
-
表の母艦(動的)× 裏のゲリラ部隊(静的)。2つが揃った瞬間に完成する「完全自律型集金ネットワーク」の全貌
-
徹夜で消耗するライバルを横目に。ただ作品を選ぶだけで「女優名 おすすめ」の検索を根こそぎ刈り取る方法【Ver 1.0.73アップデート】
-
「AIの文章が無難すぎて売れない…」を打破する。男の理性を狂わせるOVERDRIVE「オリジナル記事プリセット」設定術とジャンル別指示文テンプレ
-
PARASITE CORE(パラサイトコア)レビュー 一体どんなツール?
-
RBSの特典のみの販売とSTPについて。
-
裏垢ツールが最強すぎる!エロポスト画像~動画まで全機能完全網羅
-
REEL BOOST SYSTEM/藤原慎吾のレビュー
今すぐ無料でアダルトアフィリエイトを学ぶ。
「人間の根本的な欲求に基づくビジネスは絶対に廃れない」「稼ぎ易い。」「副業失敗者の最後の砦」